Blog
A location that has never flooded can still face business disruption. Even when your premises remain dry, employees may be unable to travel, suppliers may suspend deliveries, and transport routes may become inaccessible.
Many organizations that run ERM systematically, with a full risk register and a board-approved risk appetite, assume they are already prepared for anything, and so see no need for a BCP. This article explains how ERM differs from BCP, and why ERM alone is not enough.
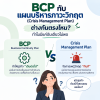
Many organizations already have a Crisis Management Plan and assume that covers everything, so they think they do not need a BCP as well. In reality, the two plans do different jobs and need to work together. This article explains how BCP differs from a Crisis Management Plan, and why having only one is not enough.
ISO 31000:2018 is an international standard providing systematic and effective risk management guidelines, suitable for all types of organizations seeking to enhance stability and sustainability in an uncertain era.
ในปี 2026 ไม่พอแล้วที่จะมี ERM แยก BCM แยก Cyber แยก Insurance แยก ทุกอย่างต้องบูรณาการเป็น "Organizational Resilience" เดียว
องค์กรส่วนใหญ่มี 3 ทีมแยกกัน Governance (เลขาฯ บริษัท), Risk (ERM Team), Compliance (Compliance Officer) ผลคือทำงานซ้ำซ้อน รายงานเยอะ แต่ผลลัพธ์ไม่ดี GRC Integration คือคำตอบ
Excel Risk Register ทำได้ แต่พอ Risk เยอะ หน่วยงานเยอะ ความต้องการ Reporting สูง ERM Software ก็กลายเป็นจำเป็น
หลายองค์กรจัดการ Operational Risk ได้ดี แต่ Strategic Risk ยังอ่อน เพราะเป็นเรื่องยาก ไม่แน่นอน และต้องอาศัย Insight ของผู้บริหาร
Risk ของ 2026 ไม่เหมือน Risk ของ 2020 องค์กรที่ยึด Risk Register เดิม คือองค์กรที่ไม่เห็นภัยใหม่ที่กำลังมา
เมื่อผู้บริหารเห็น Heat Map 5x5 ในไม่กี่วินาที ผู้บริหารรู้ได้ทันทีว่า "ความเสี่ยงไหนสำคัญที่สุด" นี่คือพลังของการ Visualize Risk
KPI วัดความสำเร็จ KRI วัด "สิ่งที่อาจทำลายความสำเร็จ" องค์กรที่มีแต่ KPI ไม่มี KRI คือองค์กรที่มอง Rearview Mirror
องค์กรที่มี ERM ดี ต้องตอบคำถามพื้นฐานได้ "เราพร้อมรับความเสี่ยงแค่ไหน?" Risk Appetite Statement คือคำตอบที่ Board และผู้บริหารอนุมัติ
Risk Register หรือ "ทะเบียนความเสี่ยง" คือเอกสารหลักของ ERM ถ้า BIA เป็นหัวใจของ BCM Risk Register ก็คือหัวใจของ ERM
ISO 31000:2018 เป็นมาตรฐานสากลสำหรับ Risk Management ที่ Non-prescriptive ไม่ได้บอกว่า "ต้องทำอะไร" แต่บอก "ควรคำนึงอะไร"
COSO ERM Framework ฉบับ 2017 ชื่อ "Enterprise Risk Management — Integrating with Strategy and Performance" เป็น Framework มาตรฐานที่ Big 4 และบริษัทจดทะเบียนในสหรัฐใช้
ในโลกปี 2026 ความเสี่ยงที่องค์กรเจอมาจากทุกทิศทาง กฎหมาย ตลาด เทคโนโลยี ภูมิรัฐศาสตร์ สภาพภูมิอากาศ การบริหารความเสี่ยงแบบแยกส่วนไม่พอแล้ว องค์กรต้องมี ERM
COVID-19 เป็นวิกฤตที่ยาวที่สุดในประวัติศาสตร์ BCP 3 ปีตั้งแต่ 2563-2566 บริษัทไทยได้เรียนรู้มหาศาลจากประสบการณ์นี้
น้ำท่วมใหญ่ 2554 เป็นภัยธรรมชาติที่เปลี่ยนวงการอุตสาหกรรมไทยตลอดกาล 15 ปีหลังเหตุการณ์ บทเรียนยังคงมีคุณค่าและต้องไม่ถูกลืม
หน่วยงานภาครัฐและรัฐวิสาหกิจไทยต้องมี BCP ตามเกณฑ์ของ สำนักนายกรัฐมนตรี และ กพร. ส่วนรัฐวิสาหกิจมี สคร. กำกับเพิ่ม
Data Center คือเส้นเลือดของเศรษฐกิจดิจิทัล ถ้า Data Center ล่ม อาจกระทบลูกค้าและเศรษฐกิจในวงกว้าง BCP จึงต้องอยู่ระดับสูงสุด
ธุรกิจค้าปลีกยุคใหม่คือ Omnichannel ลูกค้าใช้ทั้งหน้าร้าน Online Mobile App Social Commerce วิกฤตในจุดใดจุดหนึ่งกระทบทั้งประสบการณ์ลูกค้า
น้ำท่วม 2554 เป็นบทเรียนใหญ่สำหรับโรงงานไทย โรงงานในอยุธยาหยุดนานหลายเดือน Supply Chain ระดับโลกสะเทือน บทเรียนนั้นต้องไม่ถูกลืม
โรงพยาบาลเป็น Critical Infrastructure ที่ "หยุดไม่ได้" เลย แม้แต่ 1 ชั่วโมง เพราะเกี่ยวข้องกับชีวิตผู้ป่วย BCP สำหรับโรงพยาบาลจึงซับซ้อนกว่าอุตสาหกรรมอื่น
ธนาคารและสถาบันการเงินเป็นอุตสาหกรรมที่ Regulator เข้มงวดเรื่อง BCM ที่สุด ทั้ง ธปท., ก.ล.ต., และ ก.ล.ต. กำหนด BCP ไว้อย่างละเอียด
