Key Risk Indicators (KRI) ออกแบบอย่างไรให้ใช้งานได้จริง
อัพเดทล่าสุด: 20 เม.ย. 2026
597 ผู้เข้าชม
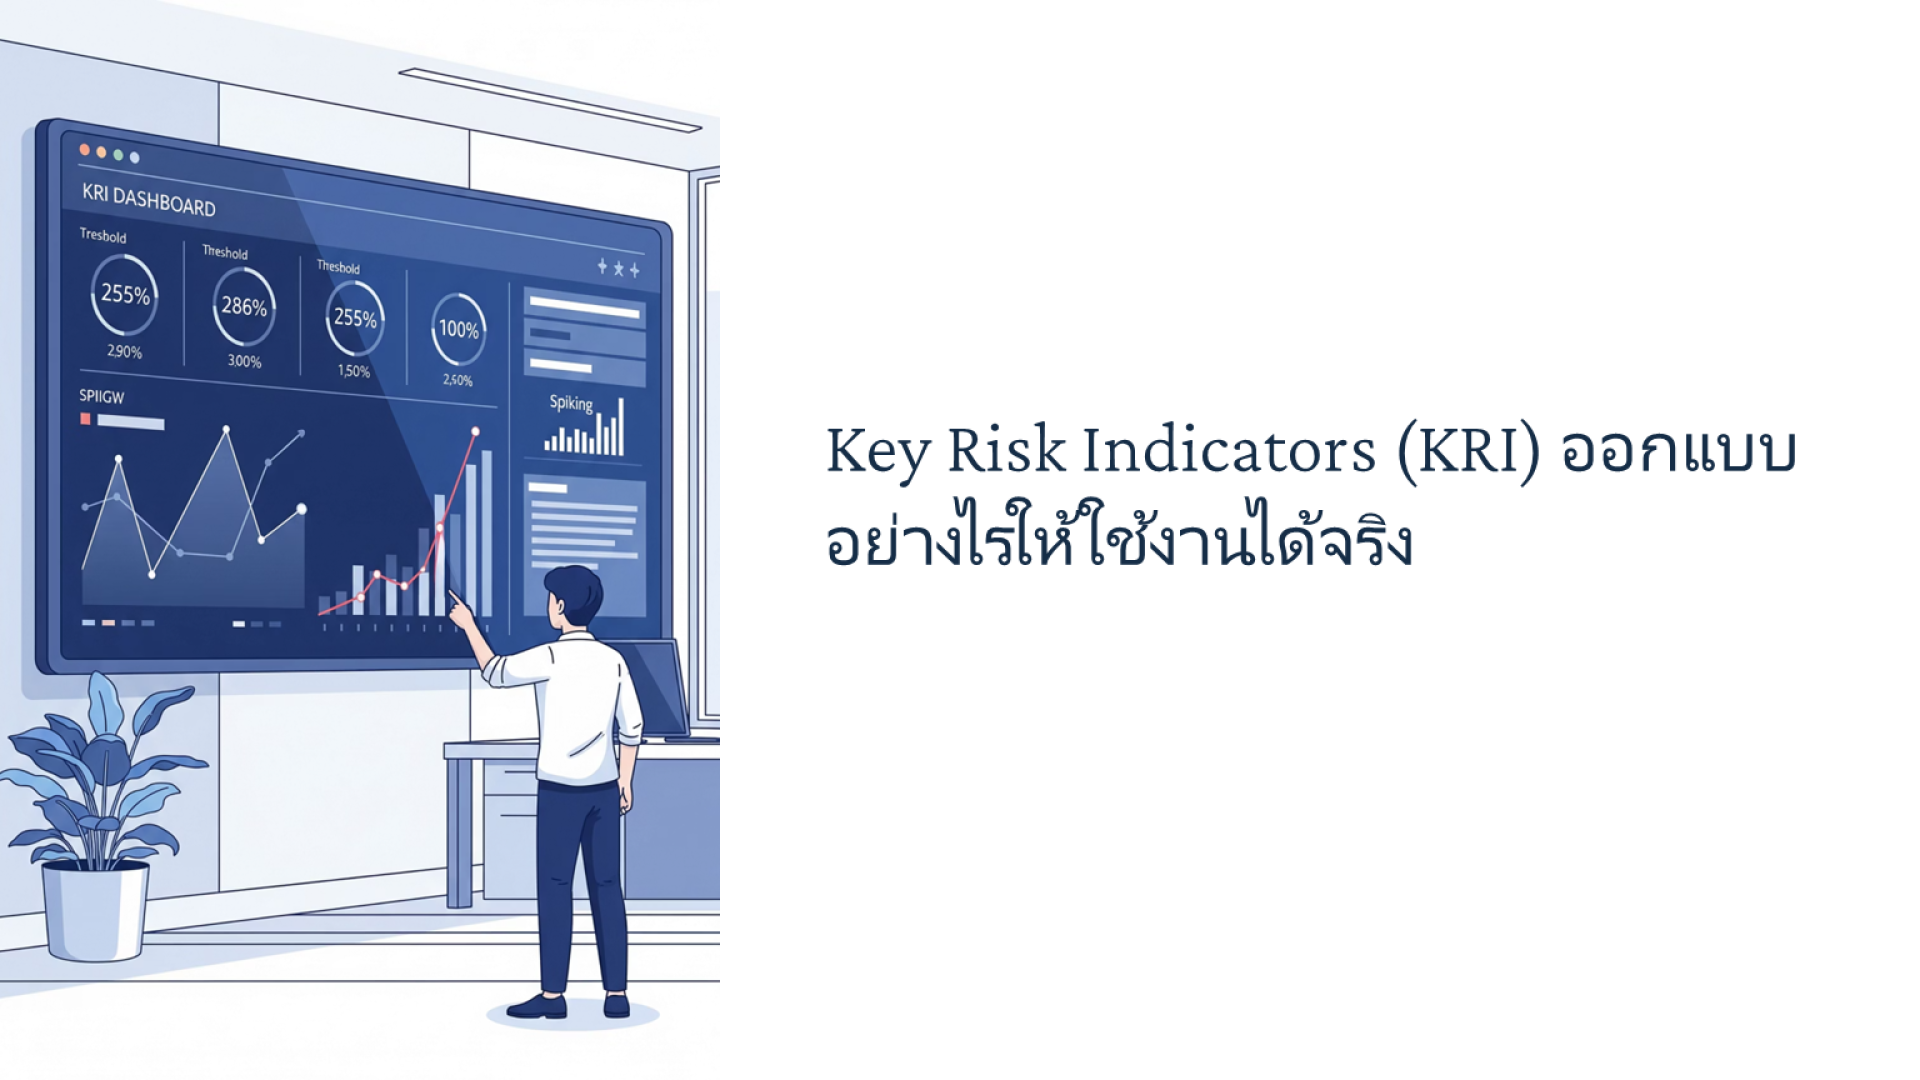
KPI วัดความสำเร็จ KRI วัด "สิ่งที่อาจทำลายความสำเร็จ" องค์กรที่มีแต่ KPI ไม่มี KRI คือองค์กรที่มอง Rearview Mirror
KRI คืออะไร
Key Risk Indicator (KRI) คือตัวชี้วัดที่ส่งสัญญาณเตือนว่าระดับความเสี่ยงกำลังเพิ่มขึ้น "ก่อนที่จะเกิดเหตุ" ช่วยให้ผู้บริหารตัดสินใจป้องกันล่วงหน้า
คุณสมบัติ KRI ที่ดี
1. Predictive คาดการณ์ความเสี่ยง
2. Measurable วัดได้ตัวเลข
3. Relevant เชื่อมโยงกับ Risk เฉพาะ
4. Timely ได้ข้อมูลทันเวลาตัดสินใจ
5. Actionable เมื่อ Trigger มีอะไรให้ทำ
6. Cost-effective ต้นทุนเก็บข้อมูลไม่สูง
ตัวอย่าง KRI แยกตาม Risk Category
Credit Risk - NPL Ratio, Days Past Due, Debt Service Coverage, Industry Concentration
Market Risk - VaR, Volatility Index, Correlation, Position Limit Utilization
Operational Risk - System Downtime, Transaction Error Rate, Employee Turnover, Near-miss Incidents
Cyber Risk - Phishing Click Rate, Patch Compliance %, Privileged Access Count, Failed Login Attempts, Threat Intelligence Alerts
Compliance - Regulatory Finding Trend, Audit Issues Overdue, Training Completion %, Policy Exception Count
Reputation - Social Sentiment Score, Customer Complaint Trend, Media Mention Sentiment, NPS Change
HR - Voluntary Turnover %, Absenteeism Rate, Engagement Score, Time-to-Fill Critical Roles
Strategic - Market Share Trend, Customer Concentration, R&D Pipeline Health, Competitor Moves
ขั้นตอนออกแบบ KRI
ขั้นที่ 1: เริ่มที่ Risk Register ที่ดี — ไม่มี Risk ชัดเจนก็ไม่มี KRI ที่ดี
ขั้นที่ 2: Brainstorm Indicator ที่เชื่อมโยงกับ Risk แต่ละตัว
ขั้นที่ 3: เลือก 3-5 KRI ต่อ Critical Risk
ขั้นที่ 4: กำหนด Threshold - Green (Normal) - Amber (Warning — ต้องติดตาม) - Red (Critical — ต้อง Escalate)
ขั้นที่ 5: กำหนด Frequency (Daily, Weekly, Monthly, Quarterly)
ขั้นที่ 6: กำหนด Owner และ Data Source
ขั้นที่ 7: สร้าง Dashboard + Report
ขั้นที่ 8: Trigger Action Plan — Green = Monitor, Amber = Investigate, Red = Mitigate
ข้อผิดพลาดที่พบ
- KRI Lagging (ดูหลังเกิด) ไม่ Leading - KRI มากเกินไป (>100) ไม่ใช้ - Threshold ตั้งไม่เหมาะ - ไม่มี Action Plan ชัดเจน - Dashboard ไม่ดูจริง
Good KRI Test
ถ้า KRI เข้าระดับ Red วันนี้ - Owner รู้ใน 24 ชม. หรือไม่? - มี Action Plan ชัดเจนหรือไม่? - 30 วันข้างหน้า มีโอกาสลด Risk ได้หรือไม่?
ถ้าตอบ Yes ทั้ง 3 ข้อ คือ KRI ที่ดี
KRI Dashboard
ใช้ Tool เช่น Power BI, Tableau, Qlik หรือ GRC Software เฉพาะ ให้ผู้บริหารดูได้สะดวก Update Real-time
BCP GURU ช่วยออกแบบ KRI
เรามี KRI Library กว่า 500 KRI ครอบคลุมทุก Risk Category พร้อม Data Source ที่ต้องเชื่อม
สรุป
KRI ที่ดี = ตาที่สาม ขององค์กร มองไกลกว่า KPI ออกแบบให้ดี ใช้งานได้จริง
สนใจบริการจาก BCP GURU? ติดต่อเราได้ที่ www.bcpguru.com เพื่อคำปรึกษาฟรี
บทความที่เกี่ยวข้อง
ถ้า TTX คือ "ซ้อมบนโต๊ะ" Full-scale Exercise คือ "ลงสนามจริง" ใช้คน สถานที่ ระบบ IT จริง ทุกอย่างเป็นสมจริงที่สุด
ในปี 2026 Cyber Attack ไม่ใช่คำถามว่า "ถ้าเกิด" แต่เป็น "เมื่อไหร่จะเกิด" องค์กรไทยโดน Ransomware เฉลี่ย 1 ราย/วัน การมี Cyber Incident Response Plan (CIRP) คือหน้าที่
องค์กรส่วนใหญ่มี 3 ทีมแยกกัน Governance (เลขาฯ บริษัท), Risk (ERM Team), Compliance (Compliance Officer) ผลคือทำงานซ้ำซ้อน รายงานเยอะ แต่ผลลัพธ์ไม่ดี GRC Integration คือคำตอบ
